Thursday, April 17, 2014

ความรู้เบื้องต้นเกี่ยวกับการจัดการกระบวนการ (Process Management) ตอนที่ 1


คำว่า “กระบวนการ” หมายถึงอะไร?


          กระบวนการ หมายถึง การกระทำหรือกิจกรรมต่างๆ ที่ถูกเชื่อมโยงเข้าด้วยกัน โดยมีวัตถุประสงค์เพื่อให้เกิดเป็นสินค้าหรือบริการสำหรับลูกค้า เปรียเทียบให้เห็นภาพง่ายๆ เช่น การนำรถเข้าไปรับบริการในศูนย์คาร์แคร์..


          เมื่อคุณขับรถฝุ่นเขรอะเข้าไปในศูนย์แล้วส่งกุญแจให้พนักงานรับรถ พนักงานจะสอบถามความต้องการของคุณ จากนั้นก็จะนำรถเข้าสู่ขั้นตอนการล้าง ก่อนทำการเช็ดและเป่าแห้ง ดูดฝุ่นภายใน ลงน้ำยาขัดเบาะ สุดท้ายจึงทำการตรวจเช็คความเรียบร้อย ก่อนส่งมอบรถที่สะอาดเอี่ยมคืนให้กับคุณ

          จากตัวอย่างข้างต้น คุณจะเห็นถึงความสัมพันธ์ของแต่ละกิจกรรม/กระบวนการที่ประกอบเข้าด้วยกันจนเกิดเป็นกระบวนการของบริการล้างรถ หากขาดกิจกรรม/กระบวนการใดไป การให้บริการนี้ก็ไม่สามารถเสร็จสมบูรณ์ได้ เพราะผลลัพธ์ของกิจกรรมหนึ่ง (Output) คือปัจจัยป้อนเข้าของอีกกิจกรรมหนึ่ง (Input) หรือของอีกหลายๆ กระบวนการดำเนินธุรกิจ


          ทุกองค์กรจึงล้วนแต่มีกระบวนการทำงานมากมาย เพื่อให้ธุรกิจสามารถดำเนินไปได้ตามวัตถุประสงค์ที่กำหนด ดังนั้น องค์กรที่แข็งแกร่งจึงเป็นต้องมีกระบวนการที่มีประสิทธิภาพ สอดคล้องไปในทิศทางเดียวกัน อีกทั้งยังต้องมีมาตรฐานและได้รับการพัฒนาปรับปรุงอยู่เสมอ เพื่อสร้างความได้เปรียบ และความสามารถในรการอยู่รอดในโลกธุรกิจมีการแข่งขันรุนแรงขึ้นทุกวัน


          การจัดการกระบวนการ (Process Management) จึงเป็นสิ่งจำเป็นที่ทุกองค์กรต้องมีอย่างหลีกเลี่ยงไม่ได้ โดยเป้าหมายขององค์กรแต่ละแห่งอาจจะแตกต่างกัน อาทิ จัดการให้กระบวนการมีมาตรฐาน, จัดการให้กระบวรการมีประสิทธิภาพในการทำงานเพิ่มขึ้น, จัดการกระบวนการเพื่อระบุและแก้ไขปัญหาต่างๆ เป็นต้น


          ในตอนต่อไป ทีมที่ปรึกษาจะเล่าถึงหลักการสำคัญในการจัดการกระบวนการ ซึ่งมีอยู่ด้วยกัน 3 ประเด็นหลัก ได้แก่
          1. การออกแบบ (Design Phase)          
          2. การควบคุม (Control Phase) 
          3. การปรับปรุง (Improvement Phase)


<< To be Continued >>


Content Cr : DestinationOne Counsrlor

Friday, March 14, 2014

10 จุดอ่อนความมั่นคงที่ยังคงมาแรงในปี 2014


นอกเหนือจากการติดตามอัพเดทภัยคุกคามจากภายนอก ทั้งที่มีอยู่เดิมและที่เกิดขึ้นใหม่อยู่ตลอดเวลา ซึ่งคอยจ้องโจมตีข้อมูลและกระบวนการดำเนินธุรกิจขององค์กรแล้ว อีกสิ่งหนึ่งที่เราควรจะย้อนกลับมาทบทวนอยู่อย่างสม่ำเสมอก็คือ “จุดอ่อน” หรือ “ช่องโหว่” ขององค์กรเอง ที่อาจจะก่อให้เกิดปัญหา เอื้ออำนวยให้ภัยคุกคามเข้ามาโจมตีระบบหรือขัดขวางธุรกิจขององค์กรให้เกิดการหยุดชะงัก ดังนั้น DestinationOne จึงขอนำเสนอ 10 จุดอ่อนที่โดดเด่น ซึ่งองค์กรส่วนใหญ่มักจะประสบอยู่มาให้ลองพิจารณากัน ดังนี้


1. Lack of Policy Enforcement “นโยบาย” เป็นเครื่องมือสำคัญในการกำหนดแนวทางหรือกรอบวิธีการปฏิบัติงานสำหรับผู้ใช้งาน ซึ่งเมื่อประกาศบังคับใช้แล้วก็ควรที่จะได้รับการปฏิบัติตามอย่างเคร่งครัด ดังนั้น องค์กรจึงจำเป็นที่จะต้องมีการกำหนดกระบวนการในการตรวจสอบและบทลงโทษอย่างเหมาะสม เพื่อให้นโยบายได้รับการเคารพและไม่ถูกละเลย


2. Lack of Security Awareness ผู้ใช้งานขององค์กรหลายแห่งยังขาดการตระหนักรู้ถึงภัยคุกคามและแนวทางในการปกป้องความมั่นคงปลอดภัย ทั้งภัยที่คุกคามธุรกิจขององค์กรและที่คุกคามชีวิตส่วนตัวของผู้ใช้งานเอง องค์กรจึงควรมีการให้ข้อมูลความรู้แก่ผู้ใช้งานอยู่เสมอ


3. Lack of Management Support/Leadership องค์กรคงจะไร้ทิศทางหรือยากที่จะเอาตัวรอดจากภัยคุกคามที่มีอยู่มหาศาลในปัจจุบันถ้าหากขาดการสนับสนุนที่พอเพียง รวมถึงขาดภาวะผู้นำที่ดีจากผู้บริหาร


4. Lack of BCP/DRP Practice แผนการรักษาความต่อเนื่องในการดำเนินธุรกิจและแผนกู้คืนฉุกเฉินเป็นสิ่งจำเป็นที่จะช่วยให้องค์กรอยู่รอดในภาวะวิกฤต ซึ่งในปัจจุบันมีองค์กรจำนวนหนึ่งที่ได้จัดทำแผนเหล่านี้ไว้แล้ว แต่ยังคงมีเพียงส่วนน้อยเท่านั้นที่มีการซักซ้อมและทดสอบความสามารถในการนำแผนนั้นมาใช้งานจริง รวมถึงขาดการทบทวนประสิทธิภาพของแผนให้มีความทันสมัยอยู่เสมอ


5. Lack of Separate of Duties องค์กรหลายแห่งยังไม่มีการแบ่งหน้าที่การทำงานออกจากกันอย่างชัดเจน ทั้งที่การแบ่งหน้าที่นี้เป็นการจัดโครงสร้างการทำงานให้มีความโปร่งใส ป้องกันการทุจริต และทำให้แต่ละฝ่ายสามารถตรวจสอบการทำงานระหว่างกันได้


6. Lack of Log Management เนื่องจากทุกวันนี้ระบบไอทีถูกใช้เป็นองค์ประกอบพื้นฐานของการทำงานและการให้บริการ จึงจำเป็นที่จะต้องมีการเก็บรวบรวมข้อมูลหรือกิจกรรมการใช้งานต่างๆ เพื่อเป็นหลักฐานหรือใช้เพื่อประกอบการตรวจสอบ ทั้งนี้ องค์กรส่วนใหญ่มีการจัดเก็บบันทึกการใช้งานระบบไอทีอยู่แล้ว เนื่องจากเป็นข้อบังคับทางกฎหมาย แต่มักจะมีจุดอ่อนอยู่ที่ขาดการทบทวนหรือตรวจสอบการใช้งานไอทีที่ไม่เหมาะสมจากบันทึกเหล่านั้น


7. Lack of Information Classification and Handling การจำแนกชั้นความลับของข้อมูลและการดูแลรักษาข้อมูลแต่ละประเภทอย่างเหมาะสมเป็นเรื่องที่สำคัญมาก อย่างไรก็ตาม องค์กรส่วนใหญ่มักจะเน้นให้การปกป้องเฉพาะข้อมูลลับที่สุด แต่ละเลยการดูแลข้อมูลในระดับชั้นความลับที่รองลงมา หรือข้อมูลที่ถือครองโดยพนักงานทั่วไป ซึ่งเป็นการเปิดช่องโหว่ให้กับความเสี่ยง


8. Internet is Free อินเตอร์เน็ทก้าวเข้ามามีบทบาทสำคัญในชีวิตประจำวันมากขึ้น อีกทั้งยังสามารถเข้าถึงได้ง่ายและมีให้ใช้งานได้ฟรีอยู่ทั่วไป ผู้ใช้งานส่วนใหญ่ก็มักจะรู้สึกยินดีและเชื่อมต่อกับอินเตอร์เน็ทฟรีเหล่านั้น โดยลืมคำนึงภัยคุกคามต่างๆ ที่มากับของฟรี ทั้งนี้ ควรจะระลึกไว้เสมอว่าของดีและฟรีด้วยนั้นไม่มีอยู่ในโลก


9. Security Risk Management โดยทั่วไปองค์กรมักจะมีการประเมินความเสี่ยงในการดำเนินธุรกิจอยู่แล้ว แต่ส่วนใหญ่ยังขาดการให้ความสำคัญในการประเมินความเสี่ยงในด้านที่เกี่ยวข้องกับความมั่นคงปลอดภัยควบคู่กันไปด้วย


10. Critical Infrastructure โครงสร้างสาธารณูปโภคพื้นฐานบางอย่างของประเทศ ยังไม่รองรับการบริหารความมั่นคงปลอดภัยของระบบสารสนเทศอย่างเหมาะสม องค์กรจึงควรตระหนักถึงจุดอ่อนในประเด็นนี้ด้วยเช่นกัน


Content Cr: DestinationOne Counselor

Photo Cr: Office.Microsoft.com

Friday, February 28, 2014

9 สิ่งจำเป็นเมื่อ ISO 27001 ปรับเวอร์ชั่นจากปี 2005 มาเป็นปี 2013

วันนี้คุณพร้อมสำหรับมาตรฐาน ISO 27001:2013 แล้วหรือยัง?
   
เมื่อ “ข้อมูล” คือทรัพย์สินที่สำคัญที่สุดในการดำเนินธุรกิจ ข้อมูลบางอย่างมีคุณค่ามากจนไม่สามารถประเมินมูลค่าได้ ยกตัวอย่างเช่น สูตรเวชภัณฑ์ยา, ข้อมูลลับทางการค้า ฯลฯ องค์กรทุกแห่งจึงมุ่งเน้นที่จะรักษาความมั่นคงปลอดภัยของข้อมูลและองค์กร เพื่อสร้างความต่อเนื่องราบรื่นในการดำเนินธุรกิจ ดังนั้น ในปี 2005 International Organization for Standardization (ISO) จึงได้ประกาศมาตรฐาน ISO 27001:2005 Information Security Management System หรือ มาตรฐานด้านการบริหารความมั่นคงปลอดภัยของสารสนเทศ และได้รับความนิยมในการนำมาประยุกต์ใช้โดยองค์กรต่างๆ ทั่วโลกมาตลอดระยะเวลา 8 ปี จนกระทั่ง เมื่อวันที่ 25 กันยายน 2013 ที่ผ่านมา ISO ได้ตีพิมพ์มาตรฐานเวอร์ชั่นใหม่ ISO 27001:2013 ซึ่งได้รับการทบทวนและปรับปรุงเนื้อหาให้มีความทันสมัย เหมาะสมกับการใช้งานภายใต้สภาพแวดล้อมและเทคโนโลยีที่เปลี่ยนแปลงไป


สำหรับองค์กรจำนวนไม่น้อยที่รับเอาข้อกำหนดของมาตรฐาน ISO 27001 เวอร์ชั่นปี 2005 มาใช้งานอยู่แล้วนั้น ขณะนี้คงจะกำลังปรับตัวเพื่อรองรับการบริหารความมั่นคงปลอดภัยของสารสนเทศตามข้อกำหนดของเวอร์ชั่นใหม่ ปี 2013 ในบทความนี้ ทีมที่ปรึกษา DestinationOne จึงขอแนะนำ 9 สิ่งจำเป็นที่องค์กรจะต้องทำเพื่อเริ่มต้นก้าวสู่ความสำเร็จในการประยุกต์ใช้ ISO 27001:2013

  1. การระบุถึงบริบทที่เกี่ยวข้องกับองค์กร ทั้งปัจจัยภายในและปัจจัยภายนอก
  2. การระบุถึงความต้องการและความคาดหวังของผู้ที่มีส่วนเกี่ยวข้องทั้งหมด
  3. การแสดงออกถึงภาวะผู้นำและพันธสัญญาของผู้บริหารที่มีต่อการบริหารความมันคงปลอดภัย
  4. การรวมเอาข้อกำหนดด้านความมั่นคงปลอดภัยให้เป็นหนึ่งเดียวกับกระบวนการทางธุรกิจและระบบงานขององค์กร
  5. การกำหนดวัตถุประสงค์และแผนงานที่ชัดเจนเกี่ยวกับความมั่นคงปลอดภัย
  6. การระบุตัวบุคคลที่เป็นเจ้าของความเสี่ยงตามรายการที่เป็นผลจากการประเมินความเสี่ยงด้านความมั่นคงปลอดภัย
  7. การสร้างกระบวนการตรวจสอบ ประเมินผล และวิเคราะห์ผลด้านความมั่นคงปลอดภัย
  8. การกำหนดรูปแบบและกระบวนการสื่อสาร ทั้งเพื่อการสื่อสารภายในและภายนอกองค์กร
  9. การปรับปรุงเอกสาร การเลือกใช้และการจัดทำมาตรการควบคุมเพิ่มเติม ตาม Annex A ให้ครอบคลุมตามเวอร์ชั่นใหม่ (ซึ่งจากเดิม 11 Domains, 133 Controls ได้รับการปรับปรุงเป็น 14 Domains, 114 Controls) ยกตัวอย่างเช่น;
        >> A.6.1.5 Information security in project management
        >> A.14.2.1 Secure develop policy
        >> A.14.2.5 Secure system engineering principle
        >> A.15.1.1 Information security policy for supplier relationships


“ไม่มีระบบใดช่วยป้องกันความเสี่ยงได้ 100% แต่อย่างน้อยระบบที่เตรียมการไว้อย่างรัดกุมก็ช่วยลดผลกระทบจากร้อยให้เหลือน้อยที่สุดได้”

Content Cr: DestinationOne Counselor
Photo Cr: Stock.Xchng, PostToday

Thursday, February 20, 2014

DR Site: เกณฑ์เบื้องต้นเพื่อพิจารณาเลือกศูนย์สำรองฉุกเฉิน

การแข่งขันทางธุรกิจในปัจจุบันนี้มีความรุนแรงสูงมาก ในขณะเดียวกันความเสี่ยงและภัยคุกคามต่างๆ ก็พร้อมที่จะเข้าโจมตีเราได้ตลอดเวลา บริษัทที่ยืนหยัดให้บริการลูกค้าได้อย่างราบรื่นต่อเนื่องในทุกสถานการณ์เท่านั้นจึงจะเป็นผู้อยู่รอด ดังนั้น “ศูนย์สำรองฉุกเฉิน หรือ Disaster Recovery Site” (DR Site) จึงเป็นเรื่องสำคัญที่ทุกบริษัทต้องมีการเตรียมพร้อม
 

เมื่อเกิดภาวะวิกฤติขึ้นกับไซต์งานปกติ ไม่ว่าจะโดยภัยธรรมชาติหรือการคุกคามจากฝีมือมนุษย์  DR Site จะต้องสามารถปฏิบัติงานแทนและกู้คืนข้อมูลได้ทันที ซึ่งโดยปกติแล้ว แนวทางในการจัดหา DR Site นั้น จะมีอยู่ด้วยกัน 2 รูปแบบ ได้แก่ (1) การลงทุนก่อสร้างศูนย์สำรองด้วยตนเอง และ (2) การใช้บริการจากผู้ให้บริการภายนอก


อย่างไรก็ตาม หลายท่านอาจจะยังรู้สึกสับสนในการเริ่มต้นจัดหา DR Site อยู่ ดังนั้น Destination One Counselor จึงขอนำเสนอหลักเกณฑ์เบื้องต้นในการพิจารณาคัดเลือกศูนย์สำรองเพื่อประกอบการตัดสินใจ ดังนี้

          Location - สถานที่ตั้งนับเป็นสิ่งแรกที่บริษัทจะต้องคำนึงถึงในการคัดเลือก DR Site โดยสถานที่สำรองนั้นจะต้องตั้งอยู่ไกลจากสถานที่ทำการหลักพอสมควร เช่น กำหนดให้อยู่ห่างกันอย่างน้อย 60-120 กิโลเมตรขึ้นไป เพื่อให้ศูนย์สำรองปลอดภัยจากผลกระทบของวิกฤตการณ์หรือเหตุฉุกเฉินที่กำลังคุกคามไซต์งานหลัก รวมถึง จะต้องพิจารณาให้อยู่ห่างจากแหล่งความเสี่ยงอื่นๆ อาทิ แหล่งน้ำ, คลังเชื้อเพลิง หรือแหล่งอาชญากรรม เป็นต้น
 

          Facilities - ระบบสาธารณูปโภค (เช่น ระบบไฟฟ้า, ระบบสื่อสาร, ระบบปรับอากาศ, ระบบประปา, ระบบดับเพลิง, ฯลฯ) เป็นประเด็นต่อมาที่บริษัทควรจะพิจารณา โดยประเมินว่ามีความครบถ้วนพอเพียงกับความต้องการใช้งานหรือไม่ และที่สำคัญก็คือ ระบบเหล่านั้นจะต้องไม่ได้มาจากแหล่งผลิตหรือแหล่งให้บริการเดียวกันกับที่ศูนย์ปฏิบัติงานหลักใช้งานอยู่ เช่น ระบบไฟฟ้าจะต้องมาจากสถานีไฟฟ้าต่างแห่งกัน หรือ ระบบสื่อสารจะต้องมีหลากหลายช่องทางการสื่อสารจากผู้ให้บริการต่างรายกัน เป็นต้น
 

          Physical Security - ความมั่นคงทายกายภาพ (เช่น ระบบโครงสร้างอาคาร, ระบบควบคุมการเข้า-ออก, ระบบกล้องวงจรปิด, ระบบรักษาความปลอดภัย, ฯลฯ) เพื่อให้ความคุ้มครองกับศูนย์สำรองอย่างเหมาะสม


          Threat or Risk - ภัยคุกคาม หรือ ความเสี่ยงอื่นๆ จะต้องได้รับการประเมินอย่างรอบคอบ ซึ่งจะเป็นการตรวจสอบย้ำอีกครั้งเพื่อให้มั่นใจว่าศูนย์สำรองจะไม่ได้รับผลกระทบจากความเสี่ยงเช่นเดียวกับสถานที่ปฏิบัติงานหลัก

          Service - บริการที่ได้รับเป็นหนึ่งในประเด็นที่ต้องพิจารณา การตัดสินใจก่อสร้าง DR Site เองนั้น ทำให้บริษัทต้องจัดหาบริการทุกอย่างด้วยตนเอง ซึ่งอาจจะยุ่งยากมากกว่าแต่ก็ได้ผลตรงตามความต้องการมากที่สุด ในขณะที่การใช้บริการศูนย์สำรองจากผู้ให้บริการภายนอกย่อมจะมาพร้อมกับบริการที่หลากหลาย แตกต่างกันไปตามผู้ให้บริการแต่ละราย บริษัทจึงต้องทำการเปรียบเทียบเพื่อเลือกผู้ให้บริการที่ใกล้เคียงกับความต้องการมากที่สุด
 

          Price - ราคาที่บริษัทจะต้องคำนึงถึงก็คือความคุ้มค่าในการลงทุน ระหว่างการสร้าง DR Site เอง และ การเลือกใช้บริการจากผู้ให้บริการทั่วไปที่มีอยู่ในตลาด แบบใดจึงจะคุ้มค่ากับงบประมาณ เวลา และทรัพยากรที่ต้องแลกไปมากกว่ากัน รวมถึงแบบใดจึงจะตอบโจทย์ความต้องการของบริษัทมากที่สุด


 ตัวอย่าง: ตารางคัดเลือกศูนย์สำรองฉุกเฉิน

บริษัทควรจะจัดทำตารางข้อมูลเพื่อเปรียบเทียบตัวเลือกที่มีความเป็นไปได้ทั้งหมด และนำเข้าที่ประชุมเพื่อระดมความคิดเห็นจากผู้ที่เกี่ยวข้องทุกส่วนอย่างรอบคอบ จากนั้นจึงนำเสนอให้ผู้บริหารดำเนินการตัดสินใจต่อไป

Content Cr: Destination One Counselor
Photo Cr: Stock.Xchng

Tuesday, February 4, 2014

ทำอย่างไรให้ธุรกิจเดินไปได้อย่างมั่นคงต่อเนื่อง

ทำอย่างไรให้ธุรกิจเดินไปได้อย่างมั่นคงต่อเนื่อง

** ประภาคาร คือ สิ่งก่อสร้างที่ทำหน้าที่อย่างซื่อสัตย์มานานนับหลายศตวรรษ โดยช่วยนักเดินเรือในการสังเกตหาสิ่งผิดปดติและส่งสัญญาณเตือนภัย หากวันใดประภาคารดับแสงลง และคุณเป็นนักเดินเรือที่ผจญอยู่ท่ามกลางพายุ.. คุณจะทำเช่นไร??


โลกของเรามีความเปลี่ยนแปลงเกิดขึ้นอย่างไม่เคยหยุดยั้ง เทคโนโลยีที่ก้าวหน้าช่วยอำนวยความสะดวกรวดเร็วในการทำงาน สร้างโอกาสใหม่ๆ ทางการค้า ขับเคลื่อนให้ภาคธุรกิจเจริญเติบโตขึ้น อีกทั้งยังช่วยลดต้นทุนและภาระค่าใช้จ่ายลงได้อีกด้วย จึงไม่น่าแปลกใจที่ในปัจจุบันนี้ ทุกองค์กรก็ล้วนแล้วแต่มีการใช้งานไอทีกันทั้งสิ้น
 
อย่างไรก็ตาม ความเปลี่ยนแปลงและเทคโนโลยีก็นำมาซึ่งความเสี่ยงด้วยเช่นกัน ภัยคุกคามทุกวันนี้มีจำนวนมากมายมหาศาล หลากหลายรูปแบบ และมีความซับซ้อนรุนแรงเพิ่มขึ้นเรื่อยๆ  ถึงแม้ว่าในหลายองค์กรจะตระหนักถึงปัญหาเหล่านี้ และจัดให้มีระบบควบคุมที่ (ประเมินว่า) ดีแล้วก็ตาม แต่ความเสี่ยงบางอย่างก็อยู่เหนือความคาดหมายหรือไม่สามารถป้องกันได้ อาจนำมาซึ่งหายนะ อาทิเช่น น้ำท่วม, แผ่นดินไหว, ไฟไหม้, ภัยธรรมชาติ, เหตุวินาศกรรม, การประท้วง หรือการก่อจราจล เป็นต้น ซึ่งภาวะเหตุการณ์ไม่ปกติเช่นนี้ย่อมส่งผลกระทบในเชิงลบต่อการดำเนินธุรกิจ ดังนั้น องค์กรต่างๆ จึงต้องมีการเตรียมพร้อมอยู่เสมอ เพื่อให้ธุรกิจของตนยังสามารถเดินหน้าต่อไปได้โดยไม่หยุดชะงัก


หากเกิดภาวะฉุกเฉินขึ้น คนแรกที่จะต้องเข้ามารับผิดชอบดูแล และทำความเข้าใจกับสถานการณ์ก็คือ “ผู้บริหารระดับสูง หรือ เจ้าของกิจการ” นั่นเอง เพราะเป็นบุคคลที่รู้จักโครงสร้างทางธุรกิจโดยรวมขององค์กรทั้งหมด สามารถบริหารจัดการ และมีอำนาจการตัดสินใจในเรื่องต่างๆ ได้ดีที่สุด ผู้บริหารจึงต้องมีการวางแผนที่รัดกุมรอบคอบเพื่อรองรับสถานการณ์ในรูปแบบต่างๆ ที่อาจจะสร้างความเสียหายต่อธุรกิจ หรือกระทบต่อชื่อเสียงขององค์กร โดยดำเนินการดังต่อไปนี้.. (1) กำหนดกลยุทธ์ด้านการบริหารความต่อเนื่องทางธุรกิจ (Business Continuity Strategy) เป็นอย่างแรก (2) มอบหมายหน้าที่ความรับผิดชอบสำหรับพนักงานและทีมงาน รวมถึงมีการฝึกอบรมบุคลากรให้ตระหนักถึงแนวทางการปฎิบัติงานในภาวะไม่ปกติ (3) วางแผนรองรับความเสี่ยง โดยแผนนี้จะต้องได้รับการทดสอบและมีการปรับปรุงให้ทันสมัยอยู่เสมอ ด้วยการจำลองเหตุการณ์ฉุกเฉิน ซักซ้อมบุคลากรที่เกี่ยวข้องตามแผน และดำเนินการประเมินผล (4) หาสถานที่ปฎิบัติงานสำรอง เพื่อให้สามารถย้ายสำนักงานชั่วคราวและปฎิบัติงานได้ทันที (5) มีการสำรองข้อมูลสำคัญขององค์กรอย่างสม่ำเสมอ เพื่อให้ข้อมูลที่จำเป็นต่อการทำงานมีความถูกต้องครบถ้วน และพร้อมใช้งานตลอดเวลา
 
กล่าวโดยสรุปได้ว่า กุญแจสำคัญที่ผลักดันให้ธุรกิจสามารถดำเนินไปได้อย่างมั่นคงต่อเนื่องนั้น มีอยู่ด้วยกัน 3 ประการ ได้แก่ ผู้บริหาร, ทีมงาน และ เครื่องมือ/กระบวนการที่วางแผนเลือกนำมาใช้นั่นเอง.


**นิยามของคำว่า “หายนะ” ก็คือ เหตุการณ์ที่เกิดขึ้นโดยฉับพลันและร้ายแรง จนทำให้ธุรกิจต้องหยุดชะงักโดยไม่สามารถคาดการณ์ได้ล่วงหน้า
 
Content Cr: DestinationOne Counselor
Photo Cr: Stock.Xchng, PostToday

Monday, January 20, 2014

ผลกระทบ เมื่อMicrosoftประกาศหยุดให้การสนับสนุนWindowsXP


AWARE!!!
เราจะมีผลกระทบอย่างไร?  เมื่อ Microsoft ประกาศหยุดการสนับสนุน Windows XP ภายในวันที่ 8 เมษายนที่จะถึงนี้!!


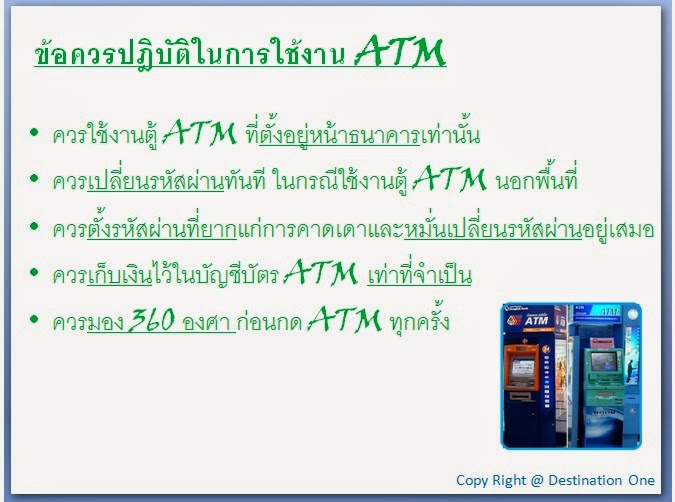
             จากสถิติการใช้งานเครื่อง PC/Notebook พบว่าปัจจุบันยังคงมีการใช้งานระบบปฏิบัติการ Windows XP อยู่ประมาณ 28% ของระบบปฏิบัติการต่าง ๆ ที่ใช้ในเครื่อง PC/Notebook ทั้งหมด โดยเฉพาะมีการใช้งานกับตู้ ATM หรือเคาท์เตอร์ธนาคารโดยทั่วไป รวมถึงเครื่อง PC/Notebook ที่พวกคุณใช้อยู่ในขณะนี้

             นั่นหมายความว่า ภายหลังวันที่ 8 เมษายน 2557 นี้ พวกเราอาจจะต้องเผชิญกับความเสี่ยงที่จะโดนโจมตีช่องโหว่ของระบบปฏิบัติการ เพื่อดึงเอาข้อมูลสำคัญทางการเงินหรือข้อมูลสำคัญอื่นๆ ของเราไป ถึงแม้ว่า Microsoft จะชี้แจงเพิ่มเติมว่าจะยังคงสนับสนุนการอัพเดตระบบความปลอดภัย หรือ Microsoft Security Essentials ให้แก่ Windows XP ต่อไปอีกถึงวันที่ 14 กรกฎาคม 2558 แต่การปรับเปลี่ยนระบบปฏิบัติการที่ยังคงใช้กันมากในปัจจุบัน อาจจะเป็นเรื่องที่ไม่ง่ายนัก  ดังนั้น เราควรมีความตระหนัก และติดตามข่าวสารกันอย่างใกล้ชิด เพราะต่อจากนี้ไปความเสี่ยงหรือภัยคุกคามทางเทคโนโลยีไม่ไกลตัวคุณอีกต่อไปแล้ว!!